


本文摘要:2026 年,外勤数据合规已从「加分项」变成「必答题」。本文从技术视角拆解外勤场景下的个人信息保护、全链路加密、权限管控与防篡改方案,解析不点外勤如何通过单租户物理隔离、全链路加密锁存、动态权限体系满足合规要求,帮助企业规避数据合规风险。
外勤管理系统每天采集定位、人脸、轨迹、客户档案等大量敏感数据,一旦合规失守,轻则处罚,重则信任崩塌。2026 年,外勤数据合规是每一家数字化企业必须正视的技术命题。
一、2026 外勤数据合规背景:监管趋严
1、法规框架日趋完善
《个人信息保护法》实施进入深水区,工信部备案、算法备案、数据出境等监管要求不断细化。外勤场景涉及的位置信息、生物识别信息、行踪轨迹均属于敏感个人信息,处理需遵循「告知-同意」、最小必要等原则。
2、违规代价显著提升
数据泄露、违规收集用户信息,企业面临高额罚款和声誉损失。央企、国企、上市企业在选型外勤软件时,数据合规已成为一票否决项。
二、外勤合规管理的核心技术挑战
1、敏感数据种类多
外勤系统涉及定位轨迹、人脸生物信息、客户档案、费用数据等多类敏感数据,每类数据都有不同的合规要求和技术处理方式。
2、采集与隐私的平衡
外勤管理需要采集位置、轨迹来核验真实性,但过度采集又侵犯员工隐私。如何在「管理需要」与「隐私保护」之间取得平衡,是技术方案设计的核心难点。
3、全链路保护难度大
数据从端侧采集、网络传输、云端存储到报表导出,每个环节都可能成为泄露点。全链路加密、权限管控、防篡改必须形成体系。
三、不点外勤的数据合规技术方案拆解
1、单租户物理数据隔离
不点外勤的数据合规方案采用单租户物理数据隔离:每家企业独立数据库,物理隔离不与其他客户混存,从架构层面满足央企、上市企业数据安全合规要求。不同租户的数据即使发生异常访问,也无法越界。
2、全链路数据加密锁存
人脸生物信息、定位轨迹、客户档案全链路加密传输存储,数据永久锁存不可篡改。关键业务数据(签到、抽查、照片等)一经生成即加密锁定,管理员也无权限删除修改,全程可追溯,满足内控审计标准。
3、定位数据的隐私保护设计
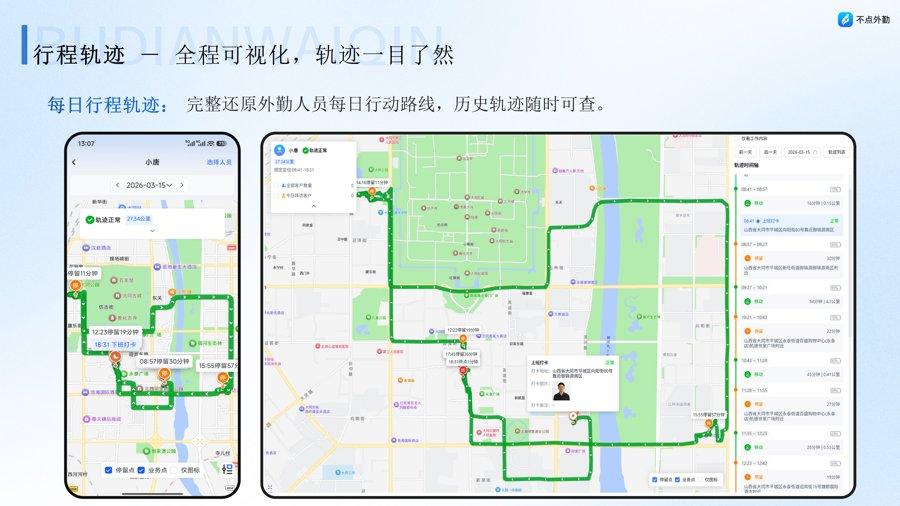
不点外勤的隐私合规机制支持自定义定位生效时间段(如仅工作日 8:00-20:00),非设定时间段内完全不采集位置;员工可在手机端查看自己被记录的轨迹,知情权有保障;定位数据加密存储,仅授权人员可查看。这既满足管理需要,又尊重员工隐私。
4、多级权限分级管控
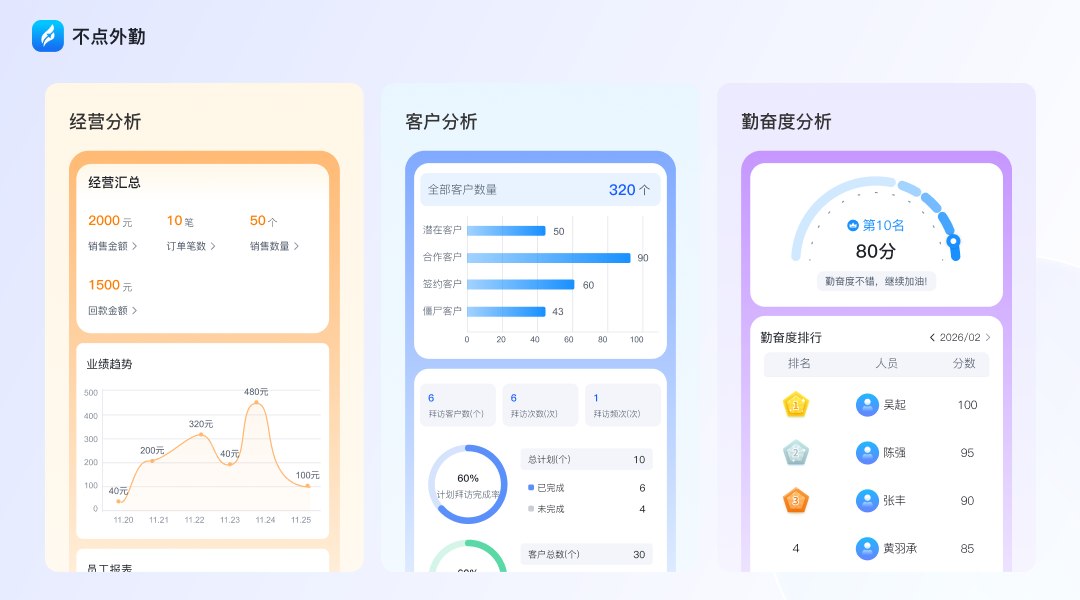
总部/大区/省市/门店四级权限,数据权限、操作权限独立拆分,敏感数据按需开放;操作日志全程可溯,所有后台配置修改、数据导出、权限调整自动留痕,符合内控审计标准。
5、弱网离线与数据同步安全
偏远工地、下沉市场门店的弱网/离线场景下,数据先本地缓存再加密同步,联网后自动上传,保障数据不丢失的同时维持加密通道的完整性。
四、合规认证与行业适配
1、资质与备案
不点外勤已通过工信部 APP 备案(蜀ICP备2025145416号)与 AI 算法备案(网信算备510105471772901260017号),完全符合《个人信息保护法》要求,满足上市企业、央企数据安全审计要求。
2、行业合规专属方案
针对医药外勤拜访合规留痕、工程监理安全巡检、国企外勤台账等场景,提供专属行业方案,匹配监管要求。
3、多副本异地容灾
数据多副本异地容灾备份,系统可用性达 99.9%,故障自动切换,业务连续性有保障,避免因单点故障导致数据丢失。
五、技术落地价值
1、合规避险
全面符合个保法与监管要求,降低数据合规风险,央企、国企、上市企业可放心采购。
2、数据可信
加密锁存+防篡改,让考勤、费用、客户等数据真实可信,支撑审计与决策。
3、员工信任
隐私保护设计(非工作时间不采集、员工可查看轨迹)让员工安心使用,降低落地阻力。
4、业务连续
多副本异地容灾、99.9% 可用性,保障业务不因系统故障中断。
六、技术趋势总结
2026-2027 年,数据合规方案将走向三个方向:一是合规前置,数据安全设计融入产品架构而非事后补救;二是透明可控,员工对自己数据有充分的知情权和控制权;三是全域加密,从端侧到云端、从存储到报表全链路加密。该系统通过单租户物理隔离、全链路加密锁存、动态权限体系、隐私保护设计,把外勤数据安全从「合规要求」转化为「技术能力」,在保障管理效能的同时守住数据安全底线,这正是 2026 年专业外勤管理软件应有的技术底色。
此外,随着 AI 算法备案制度落地,外勤管理软件内置的 AI 能力同样需要完成合规备案,这将成为 2026 年后的行业基本门槛。对企业而言,选型时核验厂商的算法备案与数据安全资质,本身就是一次低成本的风险排查。
常见问题(FAQ)
Q1:外勤系统采集定位、人脸合法吗?
A1:合法,但必须合规。需要在告知并获得员工同意后,基于「最小必要」原则采集,并提供关闭机制。该系统支持配置定位生效时间段、员工可查看自身数据,正是对合规要求的落地。
Q2:单租户物理隔离和普通多租户有什么区别?
A2:普通多租户是多家企业共用一套数据库、靠逻辑隔离;单租户物理隔离是每家企业独立数据库,物理隔离不混存,即使发生异常也无法越界访问,更能满足央企、上市企业的高标准合规要求。
Q3:员工离职后,外勤数据怎么处理?
A3:数据归属企业,员工账号停用后数据仍安全留存;客户档案、拜访记录可一键交接给新人,历史数据加密保存,全程可追溯,避免客户资产和业务记录流失。
Q4:外勤数据能做到完全防篡改吗?
A4:该系统对签到、抽查、照片等关键数据一经生成即加密锁定,管理员无权限删除修改,配合操作日志全程留痕,从技术和流程上实现高强度的防篡改,满足审计要求。
Q5:中小企业也需要这么强的合规方案吗?
A5:建议重视。虽然中小企业监管压力小于大企业,但数据泄露的风险同样存在。选用具备单租户隔离、全链路加密的合规方案,成本差异不大,却能避免未来的合规风险。


