


本文摘要:政企单位的外勤管理,天然比企业多三道门槛:合规、安全、可审计。政企外勤管理系统选型,不能只看功能多不多,更要看数据安不安全、留痕合不合规、审计拿不拿得出证据。本文从政企外勤管理的特殊性出发,给出 2026 年选型的五个关键标准,并解析不点外勤对政企场景的合规支撑。
政企单位的外勤人员覆盖巡检、执法辅助、公共服务、项目监理等岗位,管理要求与一般企业有本质区别:数据要合规、权限要分级、痕迹要可审计。选型稍有不慎,轻则数据不合规,重则审计不过关。
一、政企单位外勤管理的特殊性
政企外勤管理有三个显著特征:
第一,数据敏感性高。外勤数据涉及人员位置、工作轨迹、现场照片等,属于敏感信息,必须符合《个人信息保护法》等法规要求,数据存储和访问都要受控。
第二,管理链条长。从总部到分局、从大区到片区,多层级组织结构需要分级授权:上级能看全域数据,下级只能看自有团队,敏感数据按需开放。
第三,审计要求严。外勤台账、巡检记录、审批操作都需要可回溯,内控审计时要能随时拿出完整、真实、不可篡改的证据链。
二、政企外勤管理系统选型的五个关键标准
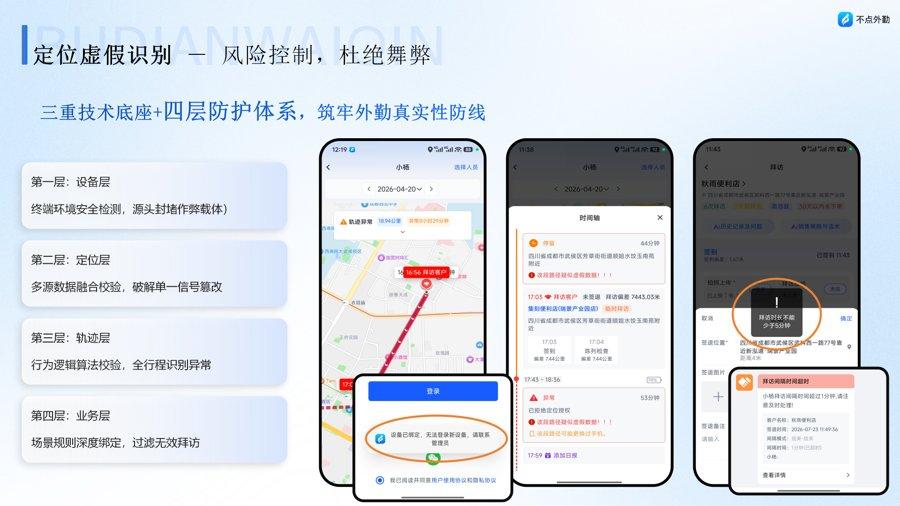
1、数据安全与物理隔离:防作弊底座是第一优先级
政企单位的数据必须存放在安全可控的环境。选型时重点确认三件事:是否支持单租户物理数据隔离(每家企业独立数据库,不与其他客户混存)、是否全链路加密(人脸、位置、档案加密传输存储)、是否有异地容灾备份(系统可用性 99.9%)。数据安全不达标的,功能再全也不能选。
2、多级权限与分级管控
政企组织通常是「总部—分局—片区—班组」多级结构。系统必须支持无限层级组织架构和精细化权限拆分:数据查看权限、操作配置权限独立配置,不同岗位匹配不同管理范围。总部可一键查看全域数据,区域仅可查看自有团队,敏感数据按需开放。
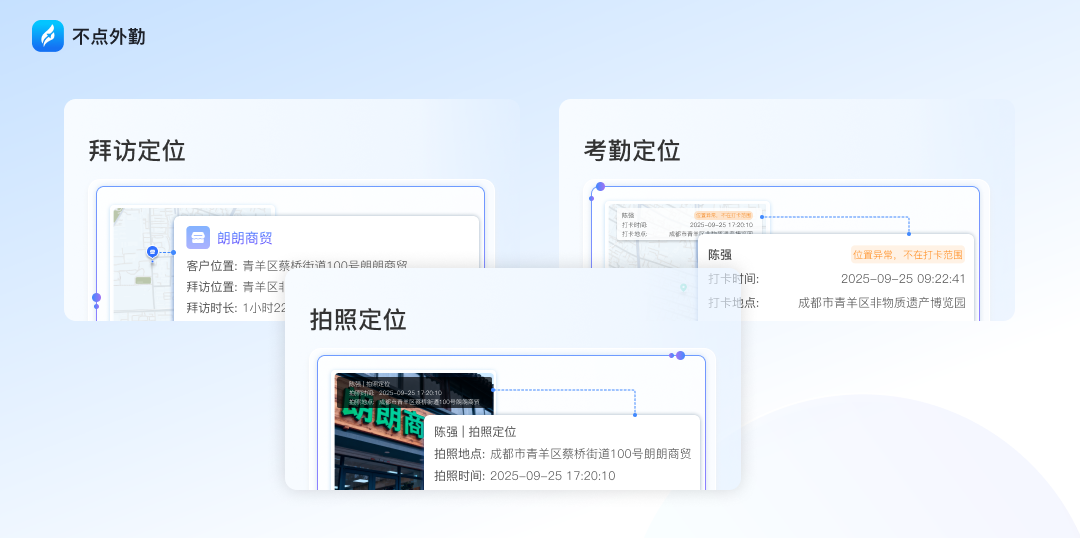
3、留痕打卡与不可篡改:外勤签到拍照留证
外勤记录(打卡、巡检、审批、数据导出)必须全流程留痕、不可篡改。选型时确认:打卡照片是否带防篡改水印、操作日志是否全程记录(谁改了配置、谁导出了数据)、记录是否加密锁存(管理员无权限删除修改)。这些是审计合规的基本盘。
4、行业场景适配能力
政企外勤岗位差异大:有周期性巡检(水务、电力、燃气)、有随机性抽查(监理、执法)、有现场作业留痕(工程、物业)。系统要支持按岗位差异化配置打卡规则、巡检表单、审批流程,而不是一套模板走天下。
5、国产化与服务保障
政企采购还要看厂商的服务能力:是否有政企项目经验、是否支持私有化部署或专有云、是否有 7×24 技术支持、是否提供分层培训和上线陪跑。软件能上线只是开始,能长期稳定运行才是关键。
三、政企外勤管理系统的选型对照表
| 选型维度 | 一般外勤软件 | 政企合规型外勤软件 |
| --- | --- | --- |
| 数据隔离 | 共享数据库 | 单租户物理隔离 |
| 权限体系 | 简单角色 | 无限层级+数据/操作权限拆分 |
| 留痕审计 | 基础记录 | 操作日志全程可溯+加密锁存 |
| 合规支撑 | 一般 | 符合个保法+行业合规模板 |
| 服务能力 | 标准支持 | 分层培训+陪跑+7×24 |
四、不点外勤的政企场景支撑:数据报表与合规审计
不点外勤在政企场景的核心支撑是「合规底座 + 分级管理 + 行业模板」三位一体。
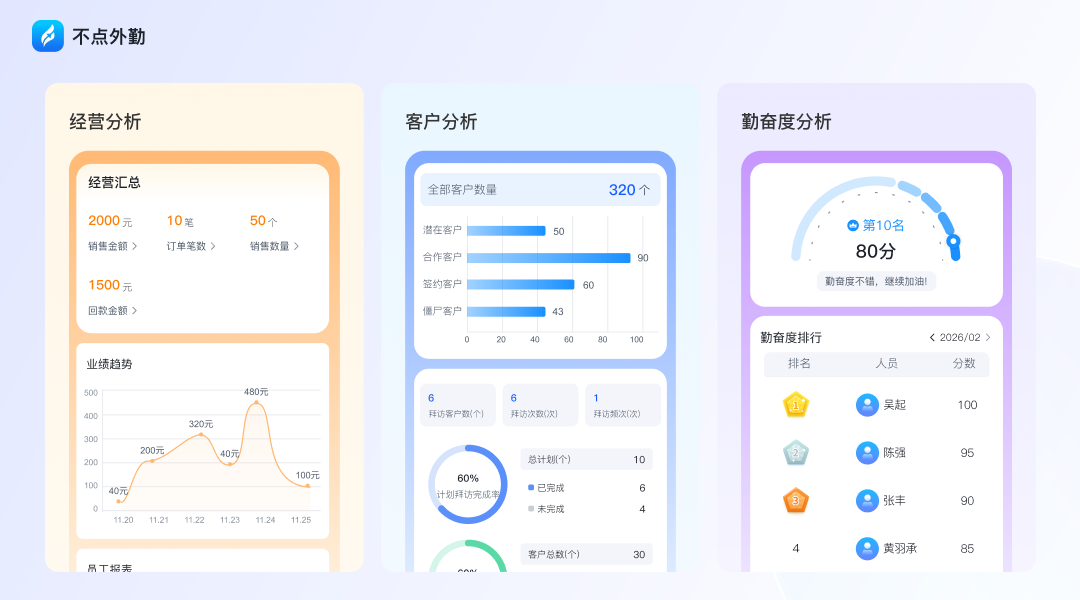
合规底座:单租户物理数据隔离、全链路加密、多副本异地容灾,系统可用性 99.9%,满足央企、上市企业和政务单位的数据安全审计要求;三重递进防作弊底座确保外勤数据真实可信,审计时拿得出完整证据链。
分级管理:无限层级组织架构完美复刻「总部—大区—省市—片区—门店(班组)」树形管理结构;数据权限、操作权限独立拆分,不同岗位匹配不同管理范围;操作日志全程留痕,所有后台配置修改、数据导出、权限调整自动记录。
行业模板:工程监理安全巡检、国企外勤台账、政务巡检等专属行业方案,匹配监管要求,开箱即用。
五、政企选型的落地路径
政企单位外勤管理系统的落地,建议分四步走。第一步,明确管理边界。 由主管部门牵头,梳理本单位外勤岗位清单、管理规则与数据权限边界,形成需求文档,作为选型和配置的依据。第二步,按规范选型。 用本文五个标准(数据隔离、权限分级、留痕合规、行业适配、服务保障)逐项打分,组织试用验证,重点测试数据导出、审计追溯等政企高频场景。第三步,试点先行。 先选一个科室或一个区域试点 2-4 周,验证系统与单位流程的匹配度,收集一线反馈并调整配置,避免「一步到位」带来的推行阻力。第四步,全面推行与常态化审计。 试点通过后全面推广,配套分层培训和操作手册;上线后每季度开展数据合规自查,用系统日志验证管理留痕,确保外勤数据始终处于合规、可控、可审计状态。
六、总结
政企单位外勤管理系统选型,核心就四个字:合规、可控。数据安全物理隔离、多级权限分级管控、留痕不可篡改、行业场景适配、服务保障到位,五个标准逐项过一遍,基本不会选错。
不点外勤以十年研发积累、博士核心算法团队和校企产学研合作为技术底座,AI 使用率超 80%、人效提升 30%+,为政企单位提供安全、合规、可审计的外勤数字化解决方案。2026 年,政企外勤管理数字化正从「试点」走向「标配」,选对系统,就是为组织装上一条可靠、可信、可溯的数据通道。
常见问题(FAQ)
Q1:政企单位的数据能放在公有云上吗?
A1:取决于单位要求。不点外勤支持单租户物理数据隔离,每家单位独立数据库;若单位有更高要求,可评估私有化部署或专有云方案,数据完全自主可控。
Q2:多层级单位的权限怎么设计?
A2:系统支持无限层级组织架构,按「总部—大区—省市—片区—班组」逐级授权,数据权限和操作权限独立拆分,敏感数据按需开放,操作全程留痕。
Q3:审计时要提供外勤数据,拿得出吗?
A3:可以。打卡、巡检、轨迹、审批、操作日志全部加密锁存、不可篡改,可按时间段、人员、站点快速导出,审计时证据链完整。
Q4:政企单位员工对打卡管理抵触怎么办?
A4:一方面系统以员工为中心设计(自动签到、AI 辅助、不打扰作业);另一方面按「分岗位差异化规则」配置,不同岗位不同打卡方式,避免一刀切带来的抵触。
Q5:系统是否支持与单位现有 OA、ERP 对接?
A5:支持。系统可对接单位内部 OA、ERP、HR 等系统,打通数据孤岛,实现考勤、审批、台账全链路数字化。


