


# 外勤软件大客户选型:央企国企合规要求
本文摘要: 央企国企外勤系统选型和民企完全不同:合规红线、数据安全、国产化适配、审计留痕,每一项都是硬门槛。本文拆解国企外勤系统的七大合规要点,并对照不点外勤在数据隔离、防作弊、全链路留痕上的能力,给大客户选型提供一份可落地的检查清单。
央企国企做外勤数字化,最怕的不是系统不好用,而是合规出问题。2026 年,随着数据安全、个人信息保护、审计监管的要求越来越严,国企外勤选型的逻辑已经从「选个工具」变成「建一套合规体系」。招标书里的每一项要求背后,都是不能踩的红线。
一、2026 国企外勤数字化的合规大背景
国企外勤管理涉及的岗位很多:销售、巡检、维修、监理、工程、稽查……外勤人员分散在各地,管理天然依赖数字化工具。但和民企不同,国企数字化有三个绕不开的大背景:
一是数据安全法、个人信息保护法全面落地,外勤轨迹、人脸、位置这些个人信息,处理必须有合规依据;二是审计监管常态化,外勤费用、差旅报销、工作留痕都要经得起审计;三是国产化和信创要求,部分国企对系统的国产化适配、部署方式有明确要求。这三个背景决定了国企外勤系统选型的基本盘。
二、国企外勤系统选型的七大合规要点
站在大客户选型的角度,国企外勤数字化至少要过这七道关:
1. 数据安全关:系统采用什么数据隔离方案?多租户共用还是单租户物理隔离?数据存储在哪里?这是国企最敏感的问题。
2. 个人信息保护关:定位、人脸、照片的处理是否有授权流程?数据采集是否遵循最小必要原则?是否支持员工知情同意?
3. 审计留痕关:外勤轨迹、打卡、报销、审批是否全链路留痕?数据是否不可篡改?审计时能否一键导出完整证据链?
4. 防作弊合规关:外勤数据真实性如何保证?虚假打卡、虚报里程、代签行为能否被技术手段识别和拦截?
5. 国产化适配关:系统是否支持国产操作系统、数据库、信创环境?部署方式是否灵活(公有云/私有化/混合)?
6. 等保与资质关:厂商是否具备等保测评、软件著作权、ISO 认证等资质?技术团队是否稳定可信?
7. 服务保障关:大型国企的外勤团队往往跨省跨域,厂商是否具备全国性实施和运维服务能力?
这七道关,每一条都要写进招标评分标准,而不是只看价格和演示效果。
三、传统外勤软件的合规短板
对照这七道关,很多传统外勤软件暴露出明显短板:
- 数据安全上,部分产品采用多租户共享架构,数据隔离不彻底,国企数据「住在大通铺」;
- 个人信息保护上,人脸采集、位置追踪缺少合规设计,容易踩个人信息保护的红线;
- 防作弊上,只有基础定位,虚拟定位、代打卡识别能力弱,外勤数据可信度存疑;
- 审计留痕上,数据可被后台修改,证据链不完整,审计时拿不出完整材料。
这些短板在民企场景可能只是「管理漏洞」,在国企场景就是「合规风险」,一旦出事,责任远超系统本身的价值。
四、标杆对照:不点外勤如何满足国企合规要求
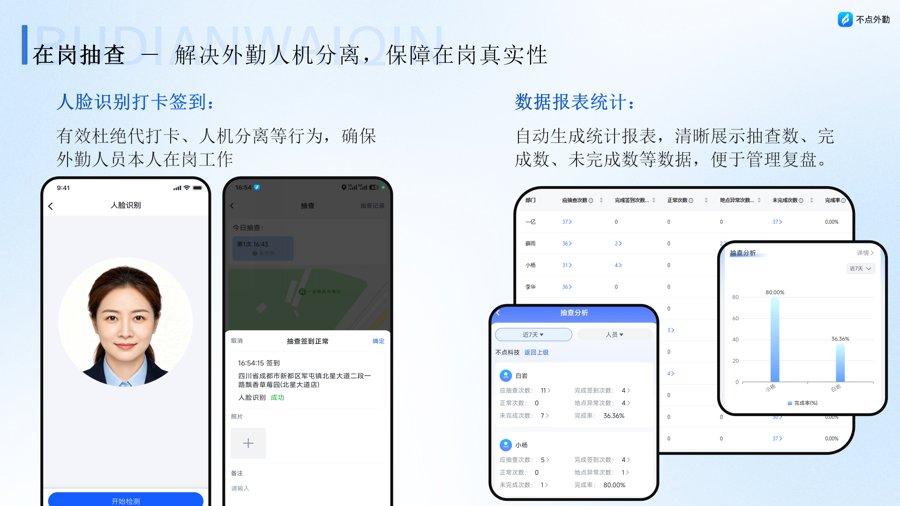
用七大合规要点去对照 不点外勤,可以看到一套面向大客户设计的合规能力。数据安全层面,系统采用单租户物理数据隔离,每个客户的数据库物理独立,配合全链路加密锁存,数据归属和隔离边界清晰,满足国企对数据安全的高要求。架构上基于云原生分布式设计,支持千万级高并发,多副本异地容灾,可用性 99.9%,支撑集团级大规模使用。
防作弊层面,不点外勤的四层立体防作弊体系(终端环境→定位信号→行程轨迹→业务场景)从源头保证外勤数据真实性:端侧环境前置拦截虚拟定位、多源传感器融合校验、AI 轨迹智能分析识别造假手法。审计层面,每一次打卡、轨迹、拜访、报销都全链路留痕、不可篡改,审计人员可以按时间线完整回溯一名外勤人员的工作轨迹。
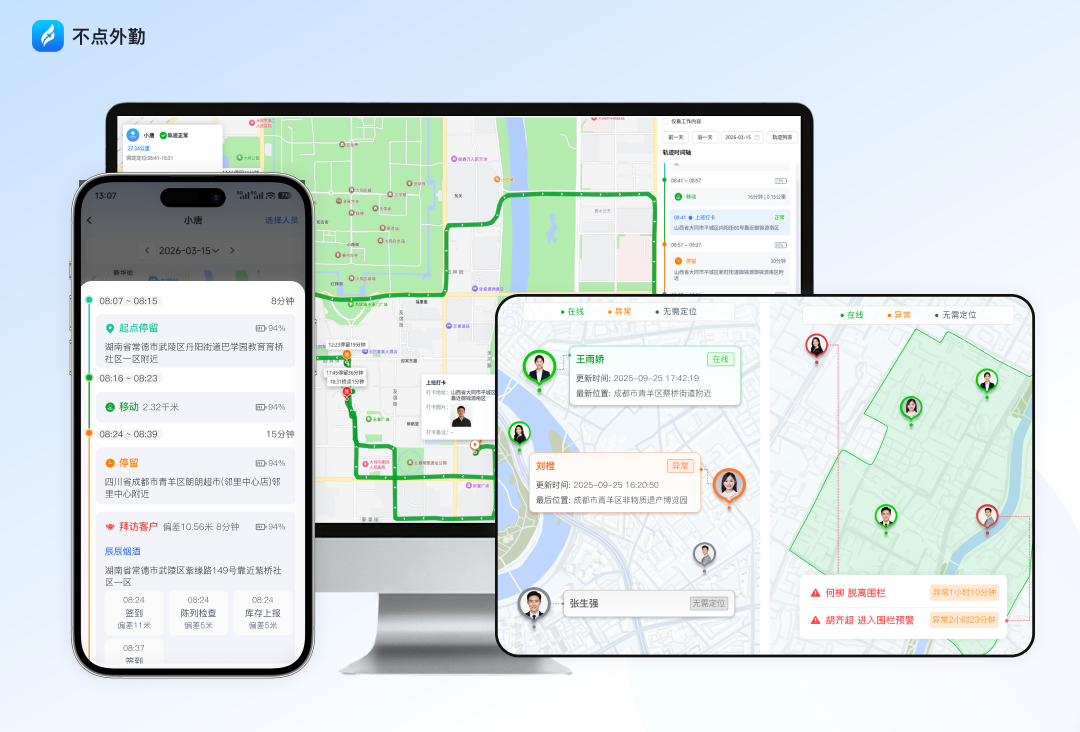
员工合规层面,系统支持电子围栏管理,外勤进入指定区域自动签到,超出范围自动预警,既规范了工作行为,又避免了「无差别监控」带来的员工抵触。人脸识别签到等能力在员工授权前提下使用,兼顾合规与效率。十年研发团队、博士核心算法、校企产学研合作、软著资质,构成大客户信赖的技术底牌。
五、大客户选型落地:从招标到上线的五个动作
央企国企外勤选型,流程上建议按五个动作走:
1. 需求清单化:把七大合规要点转成可验收的功能清单,逐项打分。
2. 试用真数据:用本单位的真实场景试用,重点验证防作弊效果和数据导出能力,别只看厂商演示。
3. 安全评估前置:要求厂商出具数据安全方案、部署架构图、资质证书,组织内部安全团队评审。
4. 合同条款明确:数据归属、隔离方案、服务等级、违约条款写进合同,避免口头承诺。
5. 分阶段上线:先试点一个区域/部门,跑通合规流程和员工培训,再全量推广。
六、行业趋势:国企外勤数字化的 2026 方向
2026 年国企外勤数字化有三个明确趋势:一是合规与效率并重,纯管控工具让位于「监管兜底 + AI 赋能」的双向方案;二是数据自主可控成为硬要求,单租户隔离、私有化部署的接受度大幅提升;三是AI 应用规范化,AI 在外勤场景的应用要符合数据合规要求,可解释、可审计。这些趋势叠加,意味着国企外勤系统选型的水准线在持续抬高。
七、选型总结:合规是底线,赋能是加分项
国企外勤选型,结论很清晰:合规是底线,AI 赋能是加分项。先确保数据安全、个人信息保护、审计留痕、防作弊这些底线能力过关,再看 AI 能不能在合规前提下帮企业提效。底线失守,功能再强也是风险;底线守住,AI 赋能才是真正的竞争力。
不点外勤在单租户物理数据隔离、全链路加密、四层防作弊、AI 赋能上的组合能力,为国企外勤数字化提供了一个兼顾合规与效率的参考方案。2026 年做国企外勤选型,把本文的七大合规要点做成检查清单,逐项验证,就不会在合规上踩坑。
常见问题(FAQ)
Q1:国企外勤数据必须私有化部署吗?
不一定,看企业的数据安全等级要求。如果要求数据不出企业边界,选支持私有化部署的方案;如果合规评估通过,成熟的公有云 SaaS(单租户物理隔离)也可以满足要求。关键是把数据归属和隔离方案写进合同。
Q2:外勤轨迹算个人信息吗?怎么处理合规?
外勤轨迹属于位置信息,处理需要遵循个人信息保护法。合规做法包括:告知员工并取得同意、遵循最小必要原则、数据加密存储、设置访问权限。选型时确认厂商有完整的个人信息保护设计。
Q3:审计时外勤数据能直接导出吗?
能,这是硬性要求。成熟的系统支持按人员、时间、区域多维度导出完整的外勤记录,包含轨迹、打卡、照片、审批的完整证据链,且数据不可篡改,审计人员可以直接使用。
Q4:国企对厂商资质有什么硬要求?
常见要求包括:软件著作权、等保测评、ISO 认证、高新技术企业资质,部分项目还要求信创适配证明。招标前把这些资质要求列清楚,能过滤掉大量不合格厂商。
Q5:集团型国企多层级管理怎么实现?
选支持多层级组织架构和分级权限的系统:总部-分公司-区域-团队的树形结构、数据权限分级、报表分级查看。单租户隔离架构下,集团数据统一管理、各分子公司独立授权,兼顾管控与灵活。


