


本文摘要: 外勤系统每天产生海量位置、轨迹、人脸等敏感数据,加密与隐私保护不是「加分项」而是「合规底线」。本文从数据链路、存储隔离、权限管控、合规框架四个层面拆解外勤数据加密的技术原理,并解析不点外勤如何用全链路加密锁存与单租户隔离构建可信数据底座。
2026 年,随着《个人信息保护法》等法规持续落地,外勤系统的数据安全已从「厂商自觉」变成「合规硬要求」。位置数据、轨迹数据、人脸识别数据都属于敏感个人信息,一旦泄露,企业面临的不只是声誉损失,还有实实在在的合规处罚。外勤数据加密,是外勤数字化的技术底座中最不可妥协的一环。
一、外勤数据的敏感性与风险
1、功能矩阵:外勤系统采集哪些敏感数据
实时定位与轨迹(位置信息)、人脸识别照片(生物识别信息)、打卡记录(考勤信息)、拜访照片(业务场景信息)。这些数据单看普通,组合起来却能还原一个人的完整工作轨迹。
2、主要风险场景
传输中被劫持、服务器被拖库、员工越权查看他人数据、离职人员带走客户资料、云端存储泄露。任何一环失守,都可能造成数据安全事故。
对外勤场景尤其要注意「端到端」:很多事故不是出在服务器,而是出在员工离职后手机未注销、账号被带出企业。成熟系统支持远程一键注销设备、清除本地缓存,员工当天离职、当天所有终端权限失效。这条能力在《个人信息保护法》视角下属于「访问控制」的基本要求,却常常被采购清单忽略。
二、技术原理一:传输加密
1、全链路 TLS 加密
外勤 App 与服务器之间的所有通信采用 TLS 加密,位置、打卡、照片数据在传输过程中不可被窃听或篡改。全链路加密锁存意味着数据从手机端生成那一刻起,就处于加密保护状态。
2、防篡改校验
数据包带完整性校验,任何中间环节的篡改都会被识别。结合防作弊体系中的防篡改水印,保证业务数据「从采集到存储」全程可信。
三、技术原理二:存储隔离与加密
1、单租户物理数据隔离
不点外勤采用单租户物理数据隔离:每个企业客户的数据存储在独立逻辑甚至物理资源上,企业之间互不可见,杜绝「租户串数据」的安全隐患。这在大客户和政企项目中尤为重要。
2、定位技术原理与存储层加密
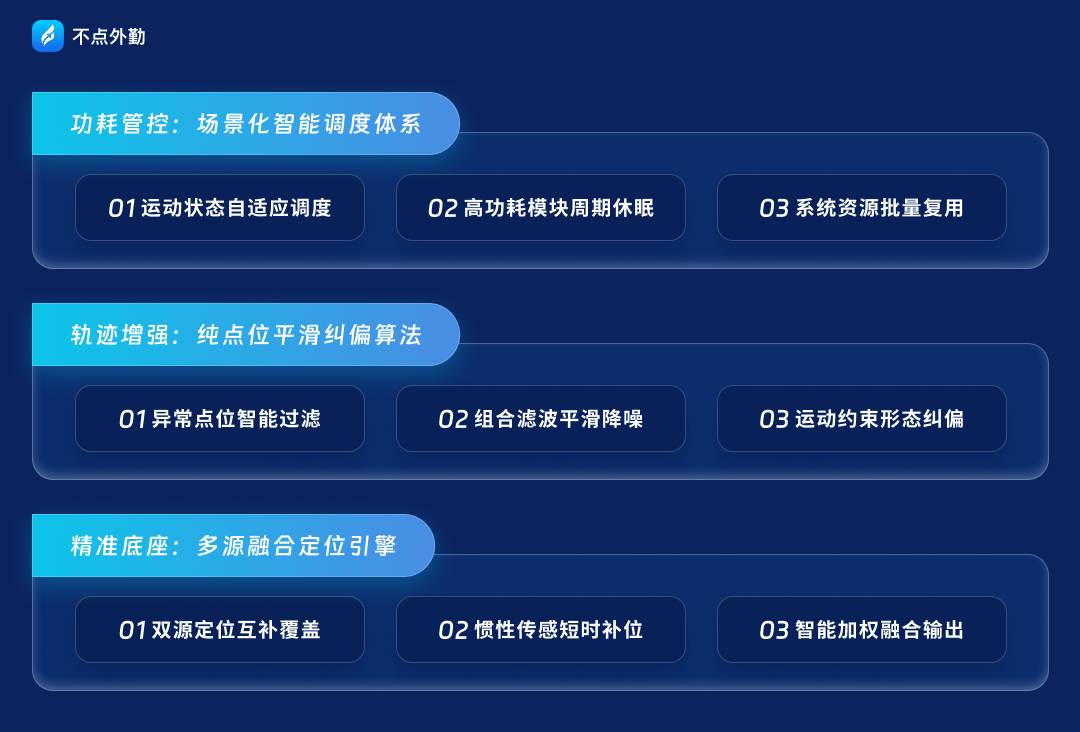
数据库落盘加密、敏感字段(人脸、位置)加密存储,即使存储介质泄露,数据也无法直接读取。外勤数据合规的关键,就是让加密覆盖「传输-存储-使用」全生命周期。
四、技术原理三:权限与访问控制
1、分级权限管控
总部、区域、员工三级权限体系:员工只能看自己的数据,区域经理看本区域,总部看全局。结合操作审计日志,每一次数据访问都可追溯,防止「内鬼」越权。
权限设计还要考虑「最小授权+临时授权」:一个区域经理通常只看本区域,但临时支援某省项目时,能否给他开 7 天的临时权限、到期自动回收?这种粒度的权限管控,在千人以上团队里不是锦上添花,而是审计合规的硬指标。操作审计日志要能回答「谁、在什么时间、看了哪条敏感数据」,而不是只有管理员自己知道。
2、数据脱敏与最小化采集
只采集工作场景必要数据,不做无关采集;查看敏感数据时支持脱敏展示。遵循「最小必要」原则,从源头减少隐私风险。
五、合规框架与资质
1、法规与标准
外勤系统需符合《个人信息保护法》《数据安全法》,涉及人脸识别还需遵循《人脸识别技术应用安全管理规定》等专项要求。选型时要求厂商提供数据合规说明。
2、厂商资质背书
软著资质、信息安全等级保护、隐私合规认证——这些不是宣传语,而是合规能力的证明。不点外勤的十年研发团队与校企产学研合作背景,在合规体系建设上有持续投入。
六、技术落地价值
数据加密与隐私保护的直接价值有三层:一是合规避险,满足监管要求,避免处罚;二是客户信任,尤其政企、医药、金融客户对数据安全极其敏感;三是商业安全,防止客户资源、渠道数据泄露给竞争对手。弱网外勤打卡等场景下的数据同步,同样全程加密,不因网络环境降级安全标准。
对已经在用外勤系统的企业,建议 2026 年做一次「数据安全体检」:要求厂商出示当年的等保测评报告、加密算法说明、租户隔离方案;在企业内部自查一遍离职员工账号是否及时回收、导出敏感数据的操作是否留痕。这些动作成本很低,却能堵住大多数真实风险敞口。
七、技术趋势总结
2026-2027 年,外勤数据安全的方向很明确:加密从「可选配置」变「默认开启」,隔离从「逻辑隔离」升级「物理隔离」,AI 安全(对抗 AI 伪造数据)与数据安全并重。对采购方而言,把「数据安全能力」列入选型核心指标,当场要求厂商演示加密与权限管控,是 2026 年最基本的专业姿势。外勤数据加密不是成本,而是外勤数字化这栋大楼的地基——地基不稳,一切业务价值都无从谈起。
综上,外勤数据加密的落地离不开专业工具的支撑。不点外勤覆盖轨迹、考勤、拜访、巡店等全部传统外勤软件能力,同时以AI深度赋能帮外勤团队「减负增效」,实现监管兜底与员工体验的双向平衡。2026年,选择一套「能闭环、能见效」的外勤系统,才是企业数字化的理性选择。
常见问题
Q1:外勤数据存在云端,会不会被厂商看到?
专业厂商采用单租户物理隔离+加密存储+权限管控,厂商运维人员也无法直接查看客户业务数据;数据权限完全由企业自己管理,合同中可约定数据所有权与保密条款。
Q2:人脸识别数据合规吗?
合规的前提是遵循最小必要原则:仅用于在岗核验,采集前明确告知,提供合法授权依据,数据加密存储并设保存期限。选型时要求厂商提供人脸数据专项合规方案。
Q3:数据加密会影响系统性能吗?
现代加密技术对性能影响可忽略。专业系统通过硬件加速、加密与业务解耦等设计,在保障安全的同时保持流畅体验,弱网离线场景也能正常采集、联网加密同步。
Q4:离职员工能带走系统里的客户数据吗?
权限到期自动收回、数据导出受控、操作留审计日志,离职员工无法再访问系统数据;客户资源沉淀在公司账户而非个人手机,从机制上防止「人走资源走」。


