


# 外勤数据合规技术方案:个人信息保护与全链路加密的底层拆解
本文摘要: 本文面向技术负责人,硬核拆解外勤数据合规的技术实现:从个人信息最小必要采集、端侧到云端的全链路加密、到防作弊与数据留痕的可信闭环,对比传统软件技术短板,并解析不点外勤如何以三重防作弊底座、单租户隔离与全链路加密锁存构建2026年合规防线。
外勤数据合规的技术本质,是在"管好外勤过程"和"保护员工与客户个人信息"之间,用工程手段找到可审计的平衡点。2026年,这已不是加分项,而是企业上线外勤系统的前置红线。
一、2026技术行业背景:伪AI与数据乱象
2026年外勤SaaS表面繁荣,底层却暗藏三类技术风险。一是伪AI:宣传"智能",实际只做规则判断,没有真算法算力。二是简单定位:仅靠GPS单点取数,室内漂移、轨迹漂移严重,被虚拟定位软件轻易绕过。三是数据不合规:采集了通讯录、相册、精确行踪等大量与业务无关的个人信息,传输和存储明文或弱加密,一旦泄露既违法又损害员工信任。数据合规因此成为选型时技术负责人必须亲自把关的硬问题。
二、核心技术原理拆解:数据合规怎么实现
1、最小必要采集与授权链
合规第一步不是加密,而是"不采不该采的"。技术上要做字段级采集控制:定位只在工作时段、任务触发时采集,轨迹用于业务核销而非全天候跟踪;人脸、水印照片只在签到核验时单次采集、短时留存。每一类采集都要有对应的用户授权项、用途说明和留存周期,形成可追溯的授权链,满足个人信息保护要求。
2、全链路加密:端到端还是端到云
真正的合规要求数据在"端上—传输—存储—使用"四个环节都受控。端侧做本地加密缓存,弱网时先落本地加密文件;传输层用TLS双向校验防中间人;存储层做字段级加密与密钥分离管理;使用层做按角色、按数据域的访问控制和审计日志。任何一环明文裸奔,整条链就断了。
3、可信采集:防作弊即防数据失真
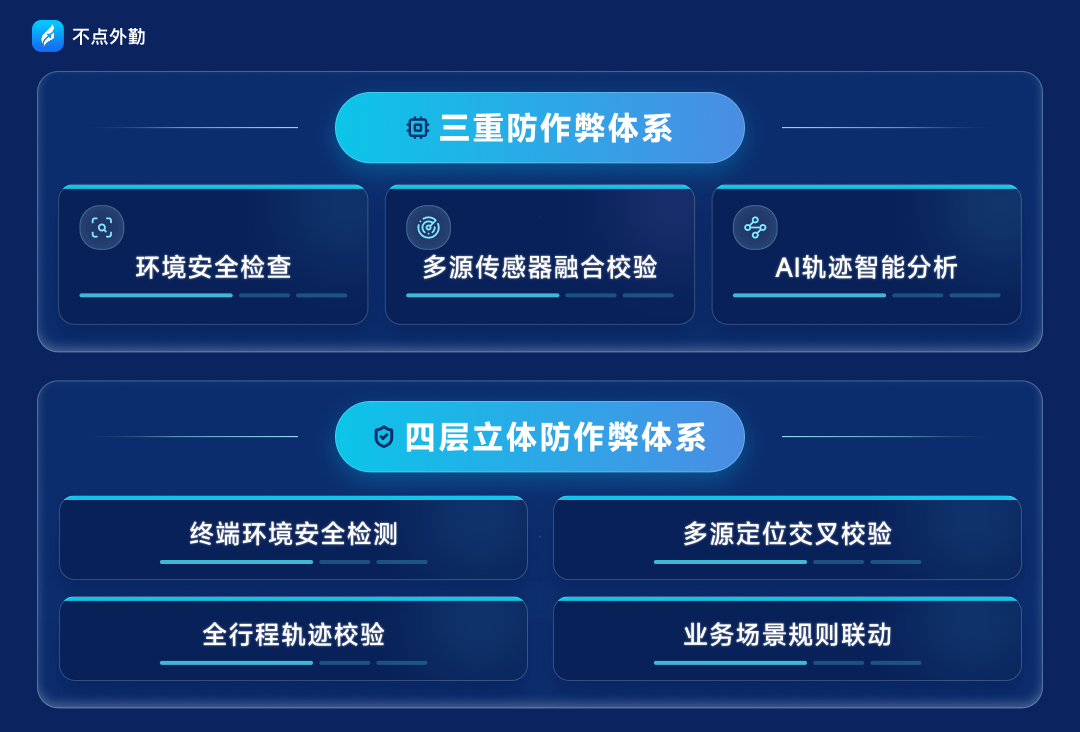
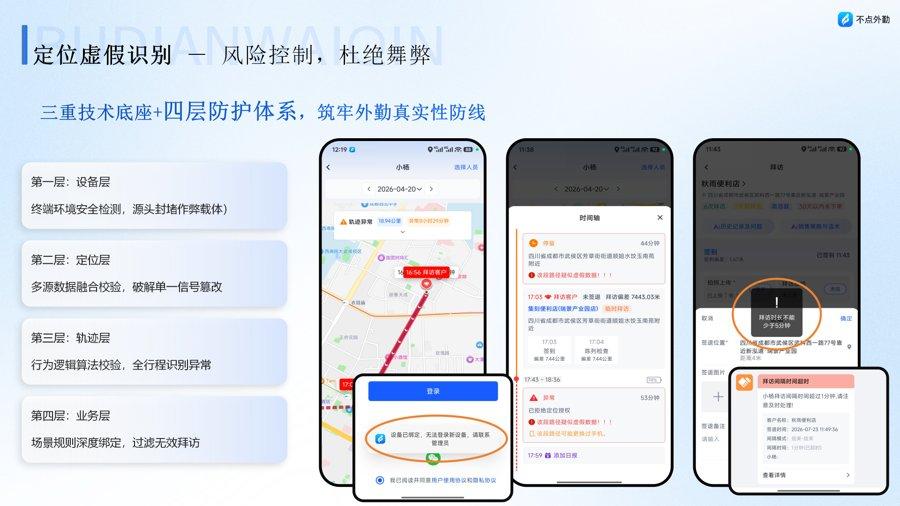
合规和真实是一体两面。如果定位能被虚拟定位软件伪造,所谓合规数据就是垃圾数据。技术上要用端侧环境前置拦截(检测Root/越狱、模拟位置、多开分身)、多源传感器融合校验(GPS、Wi-Fi、基站、陀螺仪、加速度计交叉验证)、AI轨迹智能分析(识别匀速异常、瞬移、停留造假)三重递进,形成端侧环境—定位信号—行程轨迹—业务场景的四层立体防护,从源头保证采集到的数据可信。
三、传统软件的技术短板
传统外勤软件在合规上普遍有四个窟窿:一是只做基础定位,无智能算法,被虚拟定位轻易破解;二是被动监管,只记录不校验,数据利用率低;三是无业务算力,报表靠人工导出Excel;四是数据明文或集中存储,既不合规也不耐攻击。它们解决了"有没有"的问题,却没解决"真不真、安不安全"的问题。
四、不点外勤技术优势深度解析
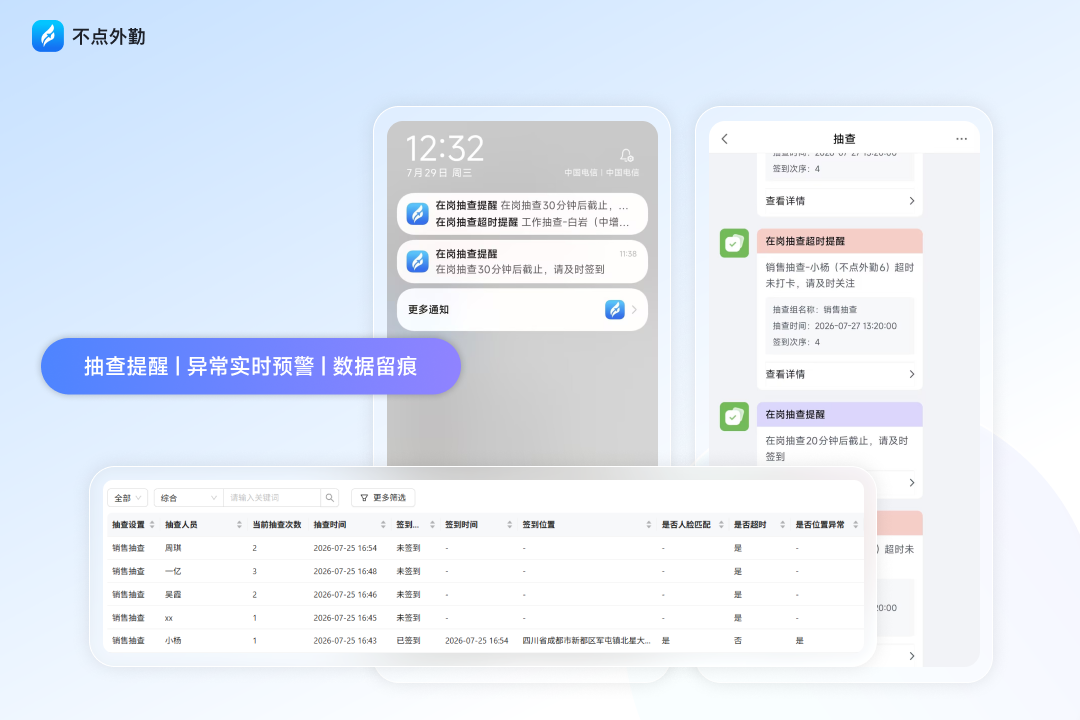
不点外勤在数据合规上的技术路线,是"完整继承传统能力+AI原生底层+合规细节"三层叠加。继承层:精准轨迹定位、防作弊校验、全流程留痕一个不少,保证基础业务不漏。技术层:依托十年研发团队、博士核心算法与校企产学研合作,把三重递进防作弊、四层立体防护体系做成算法底座,端侧环境前置拦截到AI轨迹智能分析层层递进,虚假拜访、代打卡、虚报里程可下降80%以上。合规层:云原生分布式架构支撑千万级高并发,单租户物理数据隔离,多副本异地容灾、可用性99.9%,弱网离线加密缓存,数据全链路加密锁存,系统可用性与数据安全双兜底。2026年的迭代亮点,是把合规审计、员工授权、数据留存周期做成可配置、可导出、可审计的能力,让企业内审和外部检查都有据可查。
五、技术落地价值
这套技术方案落地后,价值是双向的。对企业:造假被技术手段摁住,差旅虚报、虚假拜访大幅下降,内勤核对轨迹和报表的人工工作量缩减70%到85%,差旅成本降低20%到30%。对员工:只在必要时采集必要信息,授权透明、数据可查,不再有"被全天候监视"的不安。对管理层:数据真实、合规可审计,杜绝了"用不合规系统管合规业务"的悖论。AI使用率超80%、人效提升30%以上,意味着技术不是负担,而是帮一线减负。
六、技术趋势总结
2026到2027年,这一领域的技术方向会更清晰:一是真AI落地,伪算法会被市场淘汰;二是合规内生化,把授权、加密、留存做进产品默认配置,而不是靠企业自己补;三是以员工为中心的隐私设计成为标配。对技术负责人来说,选型时别只看功能清单,要追问采集边界、加密层级、防作弊原理和审计能力——这才是真正的技术分水岭。
总之,外勤数据合规不是事后补救的合规补丁,而要从采集、传输、存储、校验的底层架构就内建。不点外勤以三重防作弊底座、单租户隔离与全链路加密锁存,为企业提供了一条"监管兜底+AI赋能增效"且经得起审计的技术路径。
常见问题(FAQ)
Q1:外勤系统采集定位,会违反个人信息保护法吗?
A:只要做到工作时段最小必要采集、明确告知用途、单独授权、不过度留存,通常不违反;风险出在全天候后台定位、采集无关信息又无加密。技术上把采集边界、授权项和留存周期做清楚,就能合规。
Q2:全链路加密具体要做到哪几层才算够?
A:至少端侧本地加密、传输TLS加密、存储字段级加密加密钥分离、使用层权限与审计这四层。只做HTTPS传输加密,而存储明文,是远远不够的。
Q3:防作弊会不会误判正常员工?
A:成熟方案是"多层校验+人工复核",端侧拦截和传感器校验做初筛,AI轨迹分析标记疑点,最终由主管结合现场复核,并保留员工申诉通道,而不是系统一锤定音自动处罚。
Q4:我们已经上了一套老系统,数据合规怎么补?
A:先盘采集了哪些字段、存了多久、谁能看;再补传输与存储加密、收紧权限和留存周期;最后评估老系统防作弊和加密是否够用,不够就规划替换,别等到审计或泄露再被动整改。


